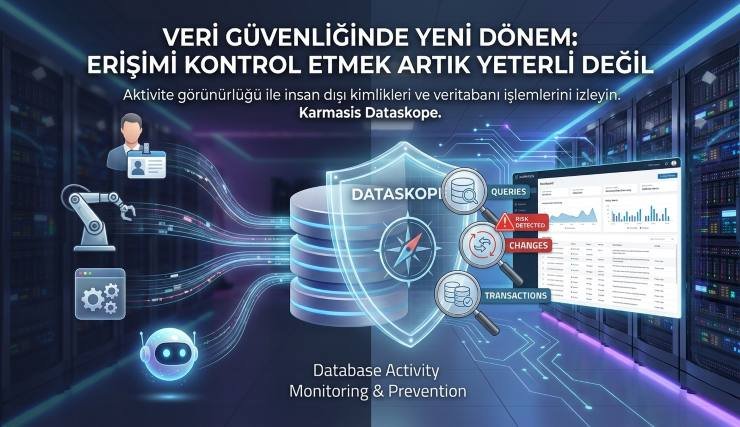
Yapay zekâ ajanlarından otomatik iş akışlarına kadar insan dışı kimliklerin kurumsal sistemlerde giderek daha fazla işlem yapması, siber güvenlikte yeni bir görünürlük ihtiyacını beraberinde getiriyor. Türkiye’nin köklü yerli siber güvenlik üreticilerinden Karmasis, artık yalnızca sisteme kimin eriştiğini bilmenin yeterli olmadığına; hassas veri üzerinde erişimin ardından hangi işlemlerin gerçekleştirildiğinin de izlenmesi gerektiğine dikkat çekiyor.
Kurumların yönettiği veri miktarı ile bu verilere erişen kullanıcı, uygulama ve sistemlerin sayısı hızla artıyor. Çalışanların yanı sıra uygulamalar, otomatik iş akışları, makine kimlikleri ve yapay zekâ destekli araçlar da kurumsal verilerle etkileşime giriyor. Bu dönüşüm, siber güvenlikte yalnızca yetkisiz erişimleri engellemenin ötesinde, geçerli yetkiler kullanılarak veri üzerinde gerçekleştirilen işlemlerin de takip edilmesini önemli hale getiriyor.
Veri güvenliğinde yeni ihtiyaç: Aktivite görünürlüğü
Değişen risk ortamı, kurumların erişim yetkilerini yönetmenin yanı sıra hassas veri üzerinde gerçekleşen aktiviteleri de sürekli izleyebilmesini gerekli kılıyor. Karmasis’in geliştirdiği veritabanı aktiviteleri izleme ve önleme çözümü Dataskope, veritabanlarında gerçekleşen işlemleri takip ediyor, kayıt altına alıyor ve önceden tanımlanan riskli durumlarda güvenlik ekipleri için alarm üretiyor.
Bu sayede geçerli bir kullanıcı veya yetkili hesap üzerinden gerçekleştirilen işlemler de güvenlik açısından değerlendirilebiliyor. Mesai dışındaki erişimler, olağan kullanım düzeninin dışına çıkan işlemler, hassas verilere beklenmeyen erişimler ve yüksek hacimli veri hareketleri görünür hale geliyor.
Karmasis, kurumların veri güvenliği yaklaşımının yalnızca yetkisiz erişimi engellemekten, erişimin ardından veri üzerinde gerçekleşen hareketleri de görünür ve izlenebilir kılmaya doğru geliştiğine dikkat çekiyor.
Görünmeyen tehdit, yeni güvenlik riskine dönüşüyor
Güncel araştırmalar da kurumların karşı karşıya olduğu sorunun yalnızca saldırıların artması değil, tehditlerin ve sistemlerde gerçekleşen aktivitelerin tespit edilebilmesi olduğunu gösteriyor.
ISACA’nın Haziran 2026’da yayımladığı AI Pulse Poll araştırmasına göre Avrupa’daki kurumların yüzde 35’i, yapay zekâ destekli bir siber saldırıya uğrayıp uğramadığını söyleyemiyor. Araştırmaya katılan profesyonellerin yüzde 71’i ise yapay zekâ destekli oltalama ve sosyal mühendislik saldırılarının tespit edilmesinin daha zor hale geldiğini belirtiyor.
Birleşik Krallık Bilim, İnovasyon ve Teknoloji Bakanlığı ile İçişleri Bakanlığı tarafından yürütülen Cyber Security Breaches Survey 2025/2026 ise işletmelerin yüzde 43’ünün son 12 ayda en az bir siber güvenlik ihlali veya saldırısı tespit ettiğini ortaya koyuyor. Araştırma, sonuçların yalnızca kurumların tespit edebildiği ve bildirmeye istekli olduğu vakaları kapsadığına; tespit edilemeyen saldırılar nedeniyle gerçek yaygınlığın daha yüksek olabileceğine de dikkat çekiyor.
Dataskope, 2026’da yeni özelliklerle gelişimini sürdürüyor
Karmasis, 2026 yılı içinde Dataskope’un farklı platformlarda daha esnek ve kolay yönetilebilir biçimde kullanılmasını sağlayacak yeni geliştirmeleri devreye almayı planlıyor. Dataskope Yönetim Paneli’nin mevcut Client/Server yapıdan Web UI’a taşınmasıyla panel, web teknolojileriyle uyumlu tüm platformlarda çalışabilecek; böylece panele erişim ve yönetim süreçleri kolaylaşacak. Data Discovery Modülü, yaygın olarak kullanılan veritabanı sistemlerinde kritik verilerin keşfedilmesini ve etiketlenmesini sağlayacak. Dataskope Server’a eklenecek Linux desteğiyle uygulamaların Windows platformuna bağımlılığı ortadan kaldırılırken, Cloud desteği ve Multi-Tenant çalışma özelliği sayesinde tek bir Dataskope Server kurulumu birden fazla müşteri tarafından paylaşımlı olarak kullanılabilecek ve çözüm Public Cloud ortamlarında da çalışabilir hale gelecek.
“Geçerli bir erişim, her zaman güvenli bir aktivite anlamına gelmiyor”
Karmasis Strateji ve İş Geliştirmeden Sorumlu Genel Müdür Yardımcısı Cengiz Gürer, değişen güvenlik yaklaşımını şöyle değerlendiriyor:
“Veri güvenliğinde uzun yıllar temel soru, kimin sisteme erişmeye yetkili olduğuydu. Bugün ise bunun bir adım ötesine bakmamız gerekiyor. Geçerli bir kullanıcı hesabı ya da yetkilendirilmiş bir sistem üzerinden gerçekleştirilen her işlemin güvenli olduğunu varsayamayız. İnsan kullanıcıların yanı sıra uygulamalar, otomatik sistemler ve yapay zekâ destekli araçlar da kurumsal veriyle sürekli etkileşim halinde. Bu nedenle kurumların yalnızca kimin eriştiğini değil, erişimin ardından veri üzerinde ne yapıldığını da görebilmesi gerekiyor. Dataskope ile odağımız, hassas veri hareketlerini görünür, izlenebilir ve denetlenebilir hale getirmek.”
Karmasis, 2026’nın ikinci yarısında Dataskope’un mevcut sektörlerdeki kullanımını yaygınlaştırmayı ve ürün yatırımlarını sürdürmeyi hedefliyor.
Dataskope Hakkında
Dataskope, Karmasis tarafından geliştirilen bir veritabanı aktiviteleri izleme ve önleme çözümüdür. Kurumsal veritabanlarındaki erişim ve değişiklikleri tespit eder, sınıflandırır ve kayıt altına alır. Önceden tanımlanan kurallar doğrultusunda alarm üreterek güvenlik ekiplerinin riskli hareketlere hızla müdahale etmesine yardımcı olur. Hassas verilere kimlerin, ne zaman ve hangi işlemlerle eriştiğini görünür hale getirir. ISO 27001, COBIT, PCI ve SOX gibi standartlara yönelik raporlama ihtiyaçlarını destekleyen Dataskope, kurumlara veritabanı hareketleri üzerinde daha güçlü görünürlük ve denetim olanağı sunar.
İlgili Haberler
Source link